【漏洞预警】Apache OFBiz 未认证代码注入致远程代码执行漏洞(CVE-2026-83542)
 匿名者 42分钟前
▌漏洞描述
Apache OFBiz 是 Apache 软件基金会维护的开源企业业务集成框架,内置订单、库存、财务、门户与电商等模块,常被企业部署在互联网入口对外提供业务系统,承载订单、库存与财务等核心业务数据。
近日,Apache OFBiz 披露未认证代码注入漏洞(CVE-2026-83542,CVSS 3.1 严重 9.8 分,CWE-94):24.09 分支在接收匿名 JSON 请求时未对字段做白名单校验,攻击者可将构造的 widget xm l 经 multipart 上传暂存到应用进程的文件描述符,再用匿名请求覆盖登录路由引用的 mainDecoratorLocation,框架渲染认证失败页时从该描述符加载 xm l 并求值未沙箱化的 Groovy 表达式,在服务端执行任意命令;同一缺陷也可经公开的 /sfa/control/editPortalPageColumnWidth 路由触发,命令输出直接回显在 HTTP 200 响应中。官方已在 24.09.08 版本修复。
| 受影响产品 | 受影响版本 | 修复版本/补丁状态 |
|---|---|---|
| Apache OFBiz(24.09 分支) | 24.09 至 24.09.07 | 24.09.08 或更高版本 |
| Apache OFBiz(18.12 及更早分支) | 不含可注入路径 | 无需升级 |
▌利用条件
利用条件: 无需用户凭据,无需受害者交互,默认配置下即可触发;要求实例为 24.09 分支且低于 24.09.08,任一核心管理路由(/sfa、/ordermgr)可从网络访问,入口支持流式转发,两次请求落在同一 JVM。
大致利用链路:匿名 multipart 上传构造的 widget xm l 并保持连接不结束 -> 暂存文件停留在应用进程的文件描述符上 -> 匿名 JSON 请求将 mainDecoratorLocation 指向该描述符 -> 框架渲染时加载 xm l 并求值 Groovy 表达式 -> 服务端执行任意命令,结果直接回显在响应体
▌威胁状态分析
该漏洞位于企业业务系统的对外入口且无需认证即可触发,未授权执行命令的影响不限于单个实例。OFBiz 实例承载订单、库存、财务与门户数据,攻击者可直接导出或篡改业务数据,并以应用进程权限(如 ofbiz 账户)在内网横向渗透数据库与其他业务系统;披露者已公开完整利用脚本,另有第三方检测脚本可供自查。
通过 FOFA 测绘可以看到,截至 目前,全球暴露在公网的 Apache OFBiz 相关资产约为 1,588 条,共涉及 614 个独立 IP,其中美国的资产占比较高。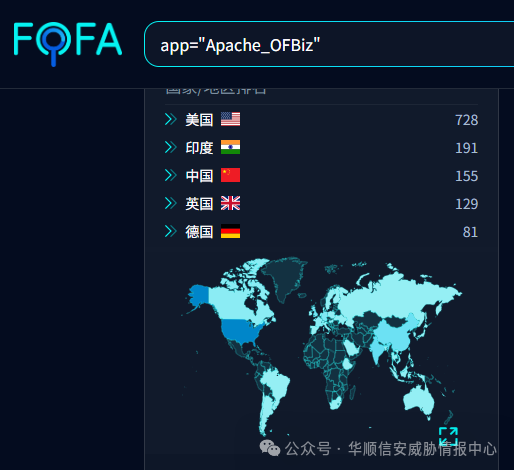
▌排查和修复建议
盘点 OFBiz 实例,核验实际版本:24.09 至 24.09.07 为受影响区间,24.09.08 及以上已修复,18.12 及更早分支不含可注入路径。
优先处置公网可达、承载订单与财务数据的实例,以及历史、测试和第三方维护实例。
按版本分支升级至 24.09.08 或更高版本;升级前完成配置备份,升级后复核各节点版本一致性。
无法立即升级时,在 WAF 或反向代理层阻断
/sfa/control/editPortalPageColumnWidth的匿名 JSON 请求,并限制 multipart 上传体积。审计应用与反向代理日志中的大体积 multipart 上传及上述路由的 200 响应,排查
runtime/tmp残留与命令执行痕迹,轮换数据库凭据、应用密钥与管理员口令。
▌产品支持情况
华顺信安产线产品已支持 Apache OFBiz 相关产品组件暴露面风险资产规则识别,可用于辅助完成资产定位与修复排查。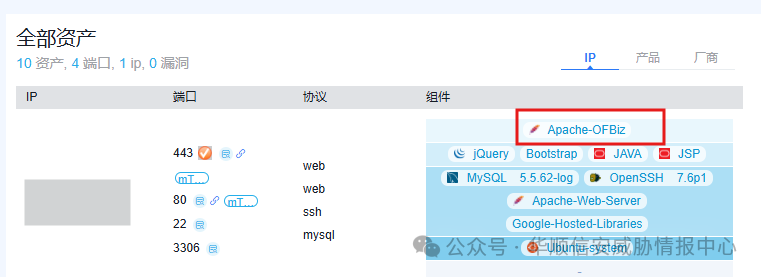
▌参考

最新评论