【漏洞预警】Next.js Windows 托管应用未认证远程代码执行漏洞已复现(CVE-2026-75604)
 匿名者 12天前
▌漏洞描述
Next.js 是 Vercel 维护的 React Web 应用框架,常用于企业官网、业务门户、管理后台及面向外部用户的 Web 服务。相关应用通常部署在 Web 服务器或容器环境中,并承载页面渲染、接口处理和业务访问入口。
Vercel 官方披露,Next.js 存在路径遍历漏洞(CVE-2026-75604),CVSS 评分为 9.0(严重)。当应用同时使用 Pages Router 与 App Router、未启用 Cache Components,且服务端运行在 Windows 文件系统上时,远程未认证攻击者可能利用该问题造成远程代码执行。
▌利用条件
利用条件:攻击者能够通过网络访问目标 Next.js 应用,且应用部署于 Windows 文件系统;同时使用 Pages Router 与 App Router,未启用 Cache Components。该漏洞无需身份认证和用户交互。
大致利用链路:攻击者访问暴露的 Next.js 应用 -> 构造可进入路由与文件路径处理流程的请求 -> 触发路径校验缺陷 -> 在满足特定 Router、缓存组件和 Windows 文件系统条件时突破预期路径限制 -> 造成应用进程远程代码执行风险。
▌威胁状态分析
Next.js 常作为企业官网、客户门户、活动站点和业务管理系统的前端框架使用。Windows 环境中的历史站点、测试站点及由第三方维护的应用,可能因框架版本和 Router 使用方式缺乏统一管理而遗漏修复。攻击成功后,攻击者可能以 Web 应用进程权限执行任意代码,进而读取业务配置、获取服务凭据或横向访问关联资源。
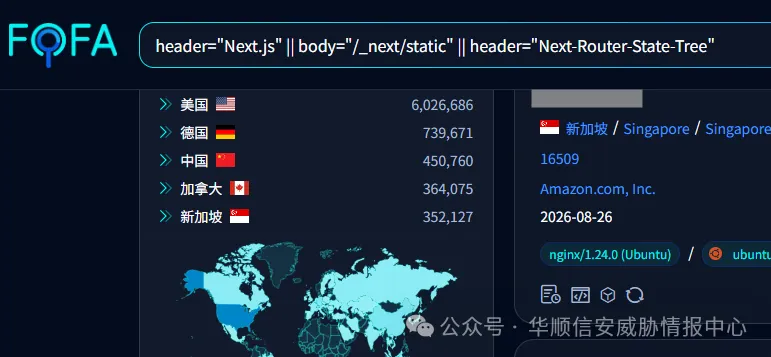
通过 FOFA 测绘可以看到,截至 2026 年 8 月 26 日,全球暴露在公网的 Next.js 相关资产约为 11,708,906条,其中美国的资产占比较高。
▌排查和修复建议
● 盘点 Next.js 应用,核验实际框架版本、运行操作系统、Pages Router/App Router 使用情况及 Cache Components 配置。
● 优先处置公网暴露及承载账号、订单、客户资料、后台管理等高价值业务的 Windows 托管应用。
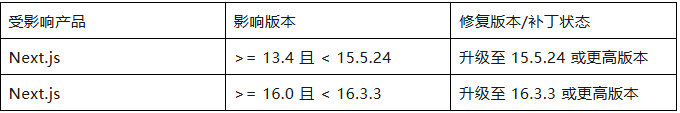
● 将受影响的 13.4 至 15.5.23 版本升级至 15.5.24 或更高版本;将 16.0 至 16.3.2 版本升级至 16.3.3 或更高版本。
● 官方未提供受影响 Windows 托管应用的临时缓解措施;无法立即升级时,应临时收紧应用访问范围并加快变更窗口安排,该措施不能替代版本修复。
● 排查 Web 服务、应用进程及主机审计日志,重点关注异常路径访问、异常子进程、可疑文件写入和异常外联行为。
● 修复后复测应用版本及部署配置,确认负载均衡后的节点、历史站点和测试环境均完成升级。
▌产品支持情况
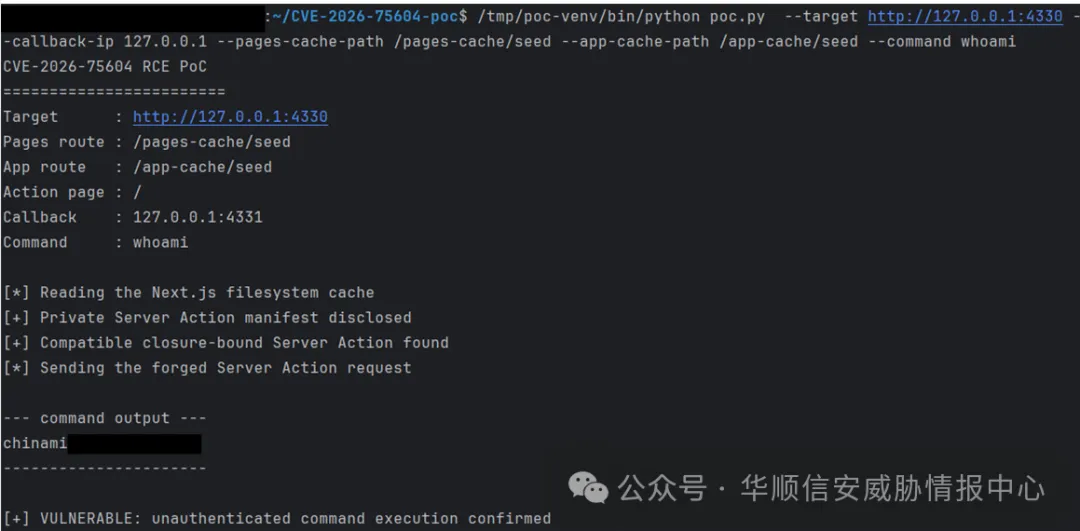
华顺信安安全研究团队已成功复现该漏洞。
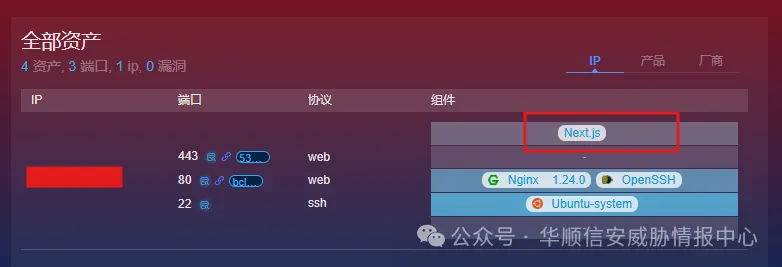
 华顺信安全产线产品已支持 Next.js 相关产品组件暴露面风险资产规则识别,可用于辅助完成资产定位与修复排查。
▌参考

最新评论