Vulfocus 漏洞靶场 v0.3.2.6 版本 Docker-Compose 上线
 liuliu6666 1910天前
Vulfocus 作为首个基于 Docker 构建的公共型靶场,于 2021 年 8 月 9 日发布 0.3.2.6 版本加入docker-compose功能。
靶场镜像下载地址:https://hub.docker.com/r/vulfocus/vulfocus/tags
靶场镜像安装命令:docker pull vulfocus/vulfocus:latest
靶场镜像启动命令:https://fofapro.github.io/vulfocus/#/INSTALL
Vulfocus 官网:http://vulfocus.io/
漏洞环境地址:https://hub.docker.com/u/vulfocus
本次更新官网兼容vulhub镜像
新增功能
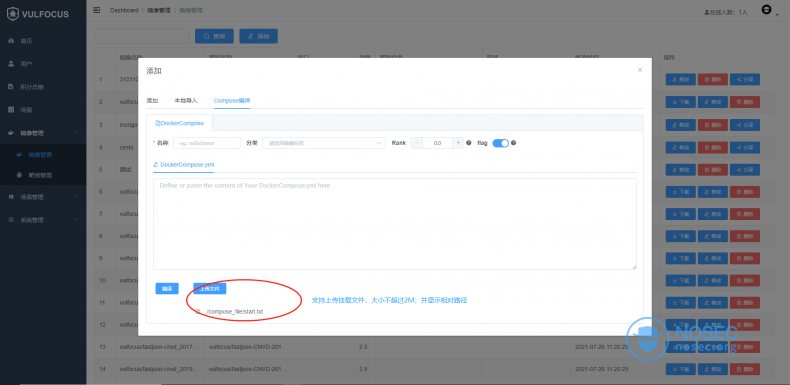
新增docker-compose功能,支持自定义编辑,上传挂载文件(管理员权限)。
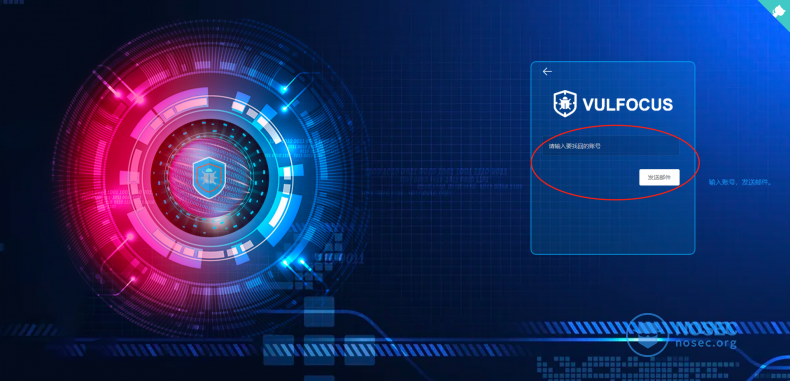
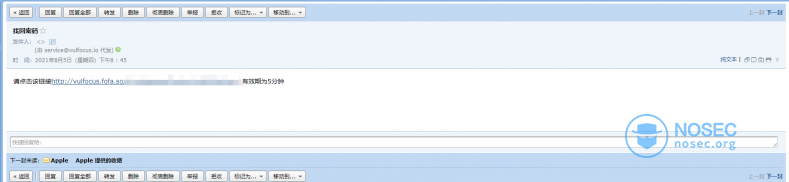
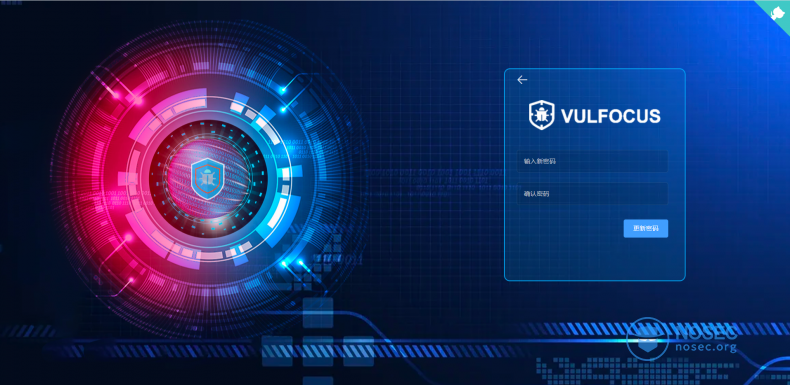
新增密码找回功能,登录页点击忘记密码通过邮箱可以修改密码(必须是真实邮箱)。
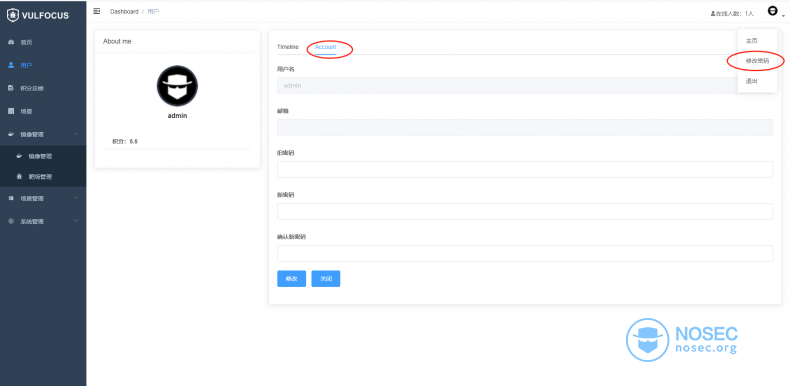
新增修改密码功能,登录后可以点击右上角头像进行密码修改。
新增docker-compose镜像
confluence 信息泄露 (CVE-2015-8399)
coldfusion 代码执行 (CVE-2018-15961)
solr ssrf (CVE-2021-27905)
solr 命令执行 (CVE-2019-0193)
python-pil 命令执行 (CVE-2017-8291)
solr 命令执行 (CVE-2017-12629)
python-pil 代码执行 (CVE-2018-16509)
jetty 信息泄露 (cve-2021-28164)
jetty 信息泄露 (cve-2021-28169)
apereo-cas 命令执行 4.1
ecshop 2.x/3.x SQL注入/代码执行
activemq 命令执行 (cve-2015-5254)
joomla SQL注入 (cve-2017-8917)
joomla 代码执行 (cve-2015-8562)
appweb 认证绕过 (cve-2018-8715)
python-pickle 命令执行
rsync-common 未授权访问
mini-httpd 文件读取 (CVE-2018-18778)
imagemagick 命令执行 (CVE-2020-29599)
drupal SQL注入 (cve-2014-3704)
imagemagick 命令执行 (CVE-2016–3714)
drupal xss (cve-2019-6341)
glassfish-4.1.0 文件读取
elasticsearch 文件写入 (WooYun-2015-110216)
git 命令执行 (CVE-2017-8386)
flask 命令执行
saltstack 文件读取 (CVE-2020-11652)
ghostsc ript 命令执行 (CVE-2018-19475)
gitea-1.4 命令执行
discuz 代码执行 (wooyun-2010-080723)
discuz-x3.4 文件删除
openssl 心脏滴血 (CVE-2014-0160)
mojarra 代码执行
cgi-httpoxy 信息泄露 (cve-2016-5385)
influxdb 未授权访问
H2 Databa se Console 未授权访问
kibana 代码执行 (CVE-2018-17246)
kibana 代码执行 (CVE-2019-7609)
gogs 任意用户登录 (cve-2018-18925)
hadoop 命令执行
phpmyadmin 文件包含 (cve-2018-12613)
uwsgi 命令执行
scrapyd 未授权
phpmyadmin 代码执行 (cve-2016-5734)
postgresql 提权 (cve-2018-1058)
postgresql 命令执行 (cve-2019-9193)
wordpress 命令执行 4.6
elasticsearch 目录遍历 (CVE-2015-5531)
vulfocus/nginx-CVE-2017-7529
nginx 配置错误
httpd-ssi 命令执行
phpmailer 文件读取 (CVE-2017-5223)
httpd 后缀解析
daemon-api 未授权访问
xdebug-rce 代码执行
ruby 命令执行 (CVE-2017-17405)
unomi 代码执行 (CVE-2020-13942)
mysql 认证绕过 (CVE-2012-2122)
ffmpeg-phdays 文件读取
ffmpeg ssrf (CVE-2016-1897)
gitlab 文件读取 (CVE-2016-9086)
spark 未授权访问
ghostsc ript 命令执行 (CVE-2019-6116)
GoAhead 命令执行 (cve-2017-17562)
mongo-express 代码执行 (cve-2019-10758)
ghostsc ript 命令执行 (CVE-2018-16509)
couchdb 权限绕过 (CVE-2017-12635)
struts-s2-009 代码执行 (CVE-2011-3923)
struts-s2-008 代码执行 (CVE-2012-0391)
struts2 命令执行 (CVE-2016-3081)
struts2 命令执行 (CVE-2013-2251)
struts2 命令执行 (CVE-2013-2135)
struts2 命令执行 (CVE-2013-1966)
struts2 命令执行 (CVE-2013-1965
struts-s2-005 代码执行 (CVE-2010-1870)
struts-s2-007 代码执行 (CVE-2012-0838)
magento SQL注入 2.2.7
java-rmi-registry-bind-deserialization-bypass 代码执行
java-rmi-registry-bind-deserialization 代码执行
java-rmi-codeba se 代码执行
django url跳转 (CVE-2018-14574)
coldfusion 文件读取 (CVE-2010-2861)
struts-s2-001 代码执行 (CVE-2007-4556)
couchdb 权限绕过 (CVE-2017-12635)
rails 文件读取 (CVE-2019-5418)
elasticsearch 目录遍历 (CVE-2015-3337)
修复问题
优化页面
修复用户数据获取bug
修复镜像到期未删除问题
修复网卡添加报错问题
总结
本次更新 0.3.2.6 版本新增 3 项功能,多个docker-compose漏洞环境,修复3个bug,优化页面。上线docker-compose、密码找回以及修改密码功能。

 评论正在提交,请稍等...
最新评论