【已支持检测】JeecgBoot 积木报表 /jmreport/auto/export 未授权远程代码执行漏洞
 匿名者 12天前
▌漏洞描述
JeecgBoot 是面向企业信息化场景的低代码开发平台,内置 JimuReport(积木报表)组件,支持在线报表设计、数据查询和多格式导出。报表组件通常与业务数据、管理后台和内部接口相连。
JeecgBoot 官方 Issue 披露,JimuReport 的 /jmreport/auto/export 导出接口存在未授权远程代码执行问题。该接口在匿名访问配置下进入导出流程,参数值进入表达式处理逻辑;在特定输入条件下,表达式引擎可调用 Groovy 能力执行操作系统命令,攻击者可能以应用进程权限控制受影响服务器。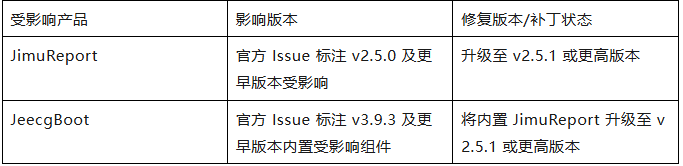
▌利用条件
利用条件:攻击者能够通过网络访问目标 JeecgBoot/JimuReport 应用,且导出接口处于匿名可访问状态。
大致利用链路:访问报表导出接口 -> 匿名进入导出流程 -> 参数进入表达式解析逻辑 -> 触发未充分限制的表达式执行能力 -> 以应用进程权限执行任意命令。
▌威胁状态分析
JeecgBoot 常用于企业官网、业务门户和管理系统,JimuReport 可能直接连接生产数据库或内部服务。若导出接口对外暴露且应用进程具备较高主机权限,漏洞被利用后可能导致业务数据泄露、配置凭据暴露、服务器持久化和横向访问。
通过 FOFA 测绘可以看到,全球暴露在公网的 JeecgBoot 相关资产约为 3,414条,共涉及 2,286 个独立 IP,其中中国的资产占比较高。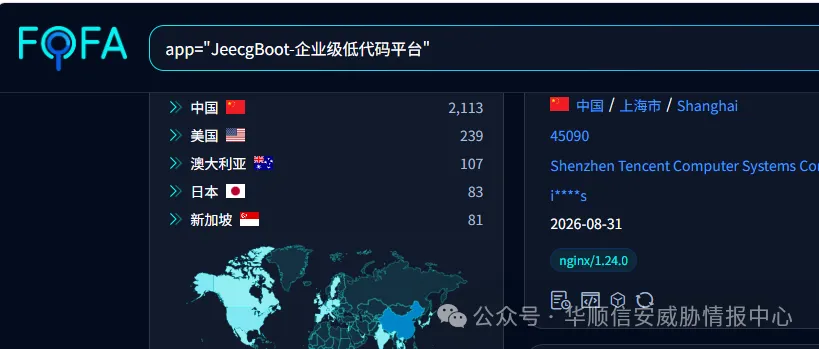
重点关注环境下是否存在高危场景:
● 报表数据源连接生产数据库、财务系统、人事系统或客户数据系统的应用。
● JeecgBoot 应用进程可读取云凭据、数据库密码、内部接口令牌等敏感配置的环境。
▌排查和修复建议
● 盘点 JeecgBoot 与 JimuReport 依赖,核验实际组件版本及 /jmreport/auto/export 接口配置。
● 优先排查公网、办公网边界及第三方维护的 JeecgBoot 应用,确认匿名访问范围。
● 独立部署 JimuReport 的实例升级至 v2.5.1 或更高版本;JeecgBoot 应同步更新内置 JimuReport 依赖。
● 无法立即升级时,收敛 /jmreport/** 匿名放行配置,为导出接口增加认证,并在防护设备拦截异常表达式特征;临时措施不能替代版本修复。
● 审计报表导出、异常命令执行、应用子进程、可疑文件写入及异常外联日志,发现异常时及时隔离主机。
● 修复后复测导出接口认证和表达式处理,确认集群节点、容器镜像及遗留环境均已更新。
▌产品支持情况
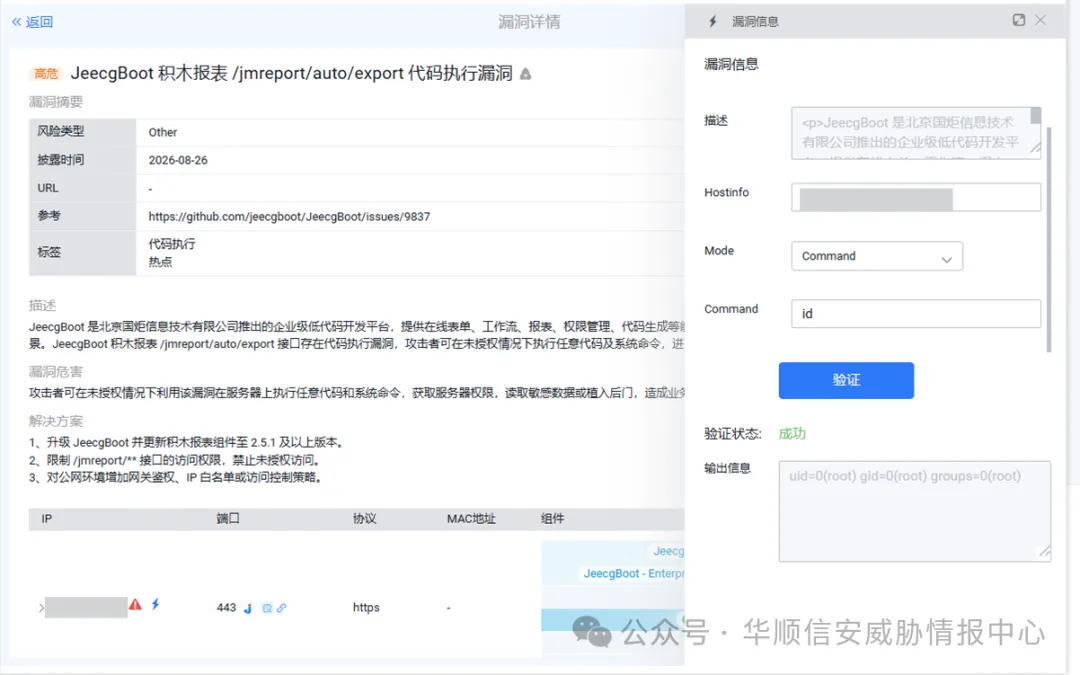
华顺信安全产线产品已支持 JeecgBoot 相关产品组件暴露面风险资产规则识别及相关漏洞检测(EXP),缩短从“知道有漏洞”到“找到资产并完成处置”的时间差。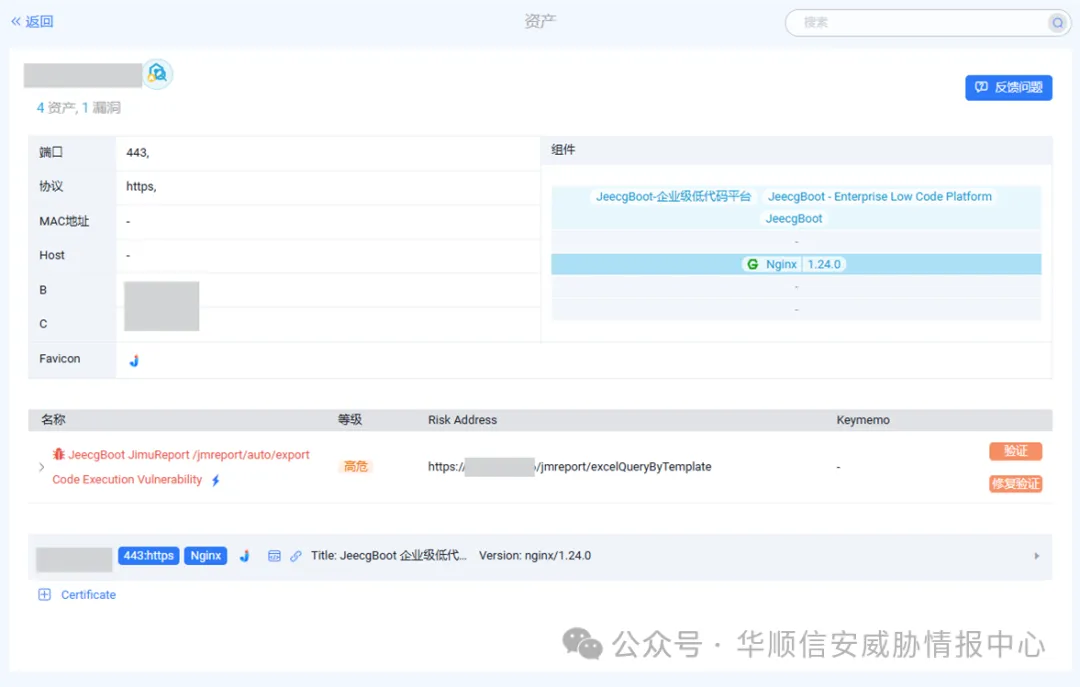
▌参考

最新评论